Domain 16p.de kaufen?
Wir ziehen mit dem Projekt
16p.de um.
Sind Sie am Kauf der Domain
16p.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 16p.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
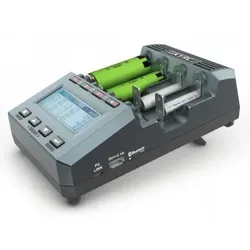
SkyRC MC3000 Professionelle Universal-Analyse-Ladegerät für alle Akku-TypenSkyRC MC3000 Ladegerät – Professionelles Universal-Ladegerät für Rundzellen auf höchstem NiveauDas SkyRC MC3000 Ladegerät ist die Referenz unter den Analyse-Ladegeräten für Einzelzellen und richtet sich explizit an fortgeschrittene und professionelle Anwender. Entwickelt auf Basis der bewährten Technologie aus dem Modellbau-Segment, vereint das SkyRC MC3000 Ladegerät höchste Präzision, herausragende Vielseitigkeit und umfangreiche Funktionen in einem kompakten Tischgerät. Mit der neuesten Hardware-Version (≥2.2) und aktueller Software (≥1.18) bietet das Ladegerät nun optimierten Bluetooth-Empfang, zwei temperaturgesteuerte Lüfter sowie verbesserte Kontaktierung am Pluspol, um selbst höchste Ansprüche an Leistung, Sicherheit und Benutzerfreundlichkeit zu erfüllen.Volle Kontrolle und höchste Präzision für alle Akku-TypenDas SkyRC MC3000 Ladegerät unterstützt nahezu alle gängigen Akku-Chemien – von NiMH, NiCd, NiZn und Eneloop über Lithium-Ionen-Akkus (3.6V/3.7V) bis hin zu LiFePO4 (3.2V) und Li-Ion 4.35V. Dank individuell steuerbarer Ladeschächte lassen sich bis zu vier Akkus unabhängig voneinander laden, entladen, analysieren oder pflegen. Die präzise Steuerung von Ladeschluss, Strom, Spannung und Temperatur ermöglicht nicht nur maximale Akkuleistung, sondern auch eine optimale Akkuschonung. Jeder Ladeschacht ist mit einem einstellbaren Ladestrom von 0.05A bis 3.0A ausgestattet (max. 4x 2A) und unterstützt auch das Entladen mit bis zu 1A pro Schacht, wobei Entladeschlussspannung individuell wählbar ist.Breite Kompatibilität für fast alle Rundzellen – von AAAA bis 32650Das SkyRC MC3000 Ladegerät ist kompatibel mit einem breiten Spektrum an Akkugrößen: von kleinsten AAAA-Zellen bis zu großen 32650 Zellen. Auch 20700 und 21700 Zellen werden unterstützt (mit oder ohne Schutzschaltung je nach Bauform). Dank des flexiblen Lade-Schlittensystems und der optimierten Kontaktierung lassen sich verschiedenste Zellformate komfortabel einlegen, ohne dass zusätzliche Adapter benötigt werden. Große Zellen wie 32650 können in den beiden äußeren Schächten problemlos betrieben werden.Umfangreiche Betriebsmodi und AkkupflegeprogrammeMit den verfügbaren Modi Laden, Entladen, Auffrischen, Erneuern und Bewerten bietet das SkyRC MC3000 Ladegerät eine vollständige Suite zur Pflege und Analyse Ihrer Akkus. Besonders praktisch ist das Storage-Programm, mit dem Akkus gezielt auf eine definierte Lagerspannung gebracht werden können. Zusätzlich können Zyklen zur Kapazitätsermittlung gefahren werden. Alle Prozesse werden kontinuierlich überwacht und über das integrierte grafikfähige Matrix-Display direkt angezeigt. In Verbindung mit einem PC oder Smartphone ist auch die grafische Darstellung der Lade- und Entladekurven möglich, inklusive Datenexport.Professionelle Datenanalyse am Gerät, PC oder per AppDas SkyRC MC3000 Ladegerät kann via Micro-USB-Schnittstelle mit einem PC verbunden werden. Die zugehörige Software ermöglicht eine noch detailliertere Auswertung der Ladevorgänge. Alternativ lässt sich das Gerät über Bluetooth 4.0 mit iOS- und Android-Smartphones koppeln. Die SkyRC App stellt alle Ladeparameter grafisch dar, erlaubt die Fernsteuerung des Ladegeräts und das Speichern benutzerdefinierter Ladeprofile. Einmal angelegte Profile mit individuellen Ladeparametern können direkt am Gerät oder über die App gestartet werden – ein unschätzbarer Vorteil für professionelle Anwender.Optimiertes Kühlsystem, Powerpack-Funktion und SicherheitsfeaturesDie neueste Version des SkyRC MC3000 Ladegeräts verfügt über ein verbessertes Kühlsystem mit zwei temperaturgesteuerten Lüftern, die bei Bedarf automatisch zugeschaltet werden. Die Temperaturschwelle ist frei einstellbar, um eine Überhitzung von Akkus oder Ladegerät zuverlässig zu vermeiden. Darüber hinaus bietet das Gerät eine praktische Powerbank-Funktion (5V, 2.1A), um mobile Geräte direkt über das Ladegerät zu laden – ideal für unterwegs oder den Werkstatteinsatz. Das System ist durch umfangreiche Schutzmechanismen gegen Überladung, Kurzschluss, Verpolung und Übertemperatur abgesichert.Technische Perfektion für höchste AnsprücheDas SkyRC MC3000 Ladegerät ist ein hochspezialisiertes Werkzeug für erfahrene Anwender, die maximale Flexibilität, Zuverlässigkeit und Analysefunktionalität benötigen. Egal ob im Modellbau, bei der Akku-Analyse oder in professionellen Werkstattumgebungen – das Gerät bietet eine bisher unerreichte Kombination aus Funktionstiefe, Benutzersteuerung und Sicherheit. Die klare Menüführung, das kontraststarke Display sowie die Möglichkeit zur vollständigen Fernsteuerung über PC oder Smartphone machen den Umgang mit komplexen Akkuszenarien effizient und präzise.Das SkyRC MC3000 Ladegerät ist das Nonplusultra für ambitionierte Akku-NutzerMit dem SkyRC MC3000 Ladegerät erhalten Sie ein professionelles Lade- und Analysegerät, das keine Wünsche offenlässt. Es vereint höchste Ladepräzision, umfassende Analysefunktionen, maximale Kompatibilität und modernste Kommunikationsschnittstellen in einem kompakten und robusten Gehäuse. Durch regelmäßige Firmware-Updates und die stetige Weiterentwicklung durch SkyRC bleibt das Ladegerät technisch stets auf dem neuesten Stand – und bietet damit eine Investition in die Zukunft Ihrer Akkupflege.119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eigenschaften und forstliches Verhalten der wichtigeren in Deutschland einheimischen und eingeführten Holzarten, Taschenbuch von Richard AlexanderEigenschaften Und Forstliches Verhalten Der Wichtigeren In Deutschland Einheimischen Und Eingeführten Holzarten, Taschenbuch Von Richard Alexander Hess, Hansebooks, 978-3-348-11272-7, Seitenanzahl: 26024,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist der Unterschied zwischen Verhalten, Eigenschaften und Charakter?
Verhalten bezieht sich auf die Handlungen und Reaktionen einer Person in bestimmten Situationen. Eigenschaften sind die angeborenen oder erworbenen Merkmale einer Person, die ihr Verhalten und ihre Reaktionen beeinflussen können. Charakter hingegen bezieht sich auf die grundlegenden Werte, Überzeugungen und moralischen Prinzipien einer Person, die ihr Verhalten und ihre Eigenschaften prägen. **
-
Was ist ein Persönlichkeitstest?
Ein Persönlichkeitstest ist ein psychologisches Instrument, das verwendet wird, um die individuellen Merkmale, Eigenschaften und Verhaltensweisen einer Person zu messen. Es kann verschiedene Methoden wie Fragebögen, Interviews oder Verhaltensbeobachtungen umfassen und wird häufig in der Berufsberatung, Personalentwicklung oder Forschung eingesetzt. Die Ergebnisse des Tests sollen helfen, ein besseres Verständnis der Persönlichkeit einer Person zu gewinnen. **


Welcher Persönlichkeitstest hat für dich am genauesten deine individuellen Eigenschaften und Charakterzüge beschrieben?
Der Myers-Briggs-Typenindikator (MBTI) hat für mich am genauesten meine individuellen Eigenschaften und Charakterzüge beschrieben. Er hat mir geholfen, meine Stärken und Schwächen besser zu verstehen und meine zwischenmenschlichen Beziehungen zu verbessern. Die Ergebnisse haben mir neue Einblicke in mein Verhalten und meine Denkweise gegeben. **
Kann sich das Verhalten von Typen ändern?
Ja, das Verhalten von Menschen kann sich im Laufe der Zeit ändern. Es kann verschiedene Gründe dafür geben, wie persönliches Wachstum, neue Erfahrungen oder das Erlernen neuer Verhaltensweisen. Allerdings ist es wichtig zu beachten, dass nicht jeder Mensch bereit oder in der Lage ist, sein Verhalten zu ändern. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hütten mit CharakterHütten mit Charakter , 52 charmante Hütten in den Alpen , Hochdruckkraftstoffpumpen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Neuerscheinung, Erscheinungsjahr: 20210706, Produktform: Leinen, Titel der Reihe: KUNTH Outdoor Abenteuer##, Auflage: 21001, Auflage/Ausgabe: 1. Auflage, Neuerscheinung, Seitenzahl/Blattzahl: 328, Keyword: Alpenidylle; Genusswandern; Hütten im gesamten Alpenraum; Hüttengaudi; Hüttenübernachtung; Inspirationsbuch; Reisebildband; Wanderrouten; Wandertipps; Wanderwege; stimmungvolle Fotografien, Fachschema: Europa / Mitteleuropa~Mitteleuropa~Zentraleuropa~Schweiz~Liechtenstein~Slowenien, Region: Österreich~Frankreich~Deutschland~Schweiz~Liechtenstein~Slowenien, Warengruppe: HC/Bildbände, Fachkategorie: Orte und Menschen: Sachbuch, Bildbände, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kunth GmbH & Co. KG, Verlag: Kunth GmbH & Co. KG, Verlag: Kunth Verlag, Länge: 249, Breite: 193, Höhe: 30, Gewicht: 1213, Produktform: Gebunden, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
SkyRC MC3000 Professionelle Universal-Analyse-Ladegerät für alle Akku-TypenSkyRC MC3000 Ladegerät – Professionelles Universal-Ladegerät für Rundzellen auf höchstem NiveauDas SkyRC MC3000 Ladegerät ist die Referenz unter den Analyse-Ladegeräten für Einzelzellen und richtet sich explizit an fortgeschrittene und professionelle Anwender. Entwickelt auf Basis der bewährten Technologie aus dem Modellbau-Segment, vereint das SkyRC MC3000 Ladegerät höchste Präzision, herausragende Vielseitigkeit und umfangreiche Funktionen in einem kompakten Tischgerät. Mit der neuesten Hardware-Version (≥2.2) und aktueller Software (≥1.18) bietet das Ladegerät nun optimierten Bluetooth-Empfang, zwei temperaturgesteuerte Lüfter sowie verbesserte Kontaktierung am Pluspol, um selbst höchste Ansprüche an Leistung, Sicherheit und Benutzerfreundlichkeit zu erfüllen.Volle Kontrolle und höchste Präzision für alle Akku-TypenDas SkyRC MC3000 Ladegerät unterstützt nahezu alle gängigen Akku-Chemien – von NiMH, NiCd, NiZn und Eneloop über Lithium-Ionen-Akkus (3.6V/3.7V) bis hin zu LiFePO4 (3.2V) und Li-Ion 4.35V. Dank individuell steuerbarer Ladeschächte lassen sich bis zu vier Akkus unabhängig voneinander laden, entladen, analysieren oder pflegen. Die präzise Steuerung von Ladeschluss, Strom, Spannung und Temperatur ermöglicht nicht nur maximale Akkuleistung, sondern auch eine optimale Akkuschonung. Jeder Ladeschacht ist mit einem einstellbaren Ladestrom von 0.05A bis 3.0A ausgestattet (max. 4x 2A) und unterstützt auch das Entladen mit bis zu 1A pro Schacht, wobei Entladeschlussspannung individuell wählbar ist.Breite Kompatibilität für fast alle Rundzellen – von AAAA bis 32650Das SkyRC MC3000 Ladegerät ist kompatibel mit einem breiten Spektrum an Akkugrößen: von kleinsten AAAA-Zellen bis zu großen 32650 Zellen. Auch 20700 und 21700 Zellen werden unterstützt (mit oder ohne Schutzschaltung je nach Bauform). Dank des flexiblen Lade-Schlittensystems und der optimierten Kontaktierung lassen sich verschiedenste Zellformate komfortabel einlegen, ohne dass zusätzliche Adapter benötigt werden. Große Zellen wie 32650 können in den beiden äußeren Schächten problemlos betrieben werden.Umfangreiche Betriebsmodi und AkkupflegeprogrammeMit den verfügbaren Modi Laden, Entladen, Auffrischen, Erneuern und Bewerten bietet das SkyRC MC3000 Ladegerät eine vollständige Suite zur Pflege und Analyse Ihrer Akkus. Besonders praktisch ist das Storage-Programm, mit dem Akkus gezielt auf eine definierte Lagerspannung gebracht werden können. Zusätzlich können Zyklen zur Kapazitätsermittlung gefahren werden. Alle Prozesse werden kontinuierlich überwacht und über das integrierte grafikfähige Matrix-Display direkt angezeigt. In Verbindung mit einem PC oder Smartphone ist auch die grafische Darstellung der Lade- und Entladekurven möglich, inklusive Datenexport.Professionelle Datenanalyse am Gerät, PC oder per AppDas SkyRC MC3000 Ladegerät kann via Micro-USB-Schnittstelle mit einem PC verbunden werden. Die zugehörige Software ermöglicht eine noch detailliertere Auswertung der Ladevorgänge. Alternativ lässt sich das Gerät über Bluetooth 4.0 mit iOS- und Android-Smartphones koppeln. Die SkyRC App stellt alle Ladeparameter grafisch dar, erlaubt die Fernsteuerung des Ladegeräts und das Speichern benutzerdefinierter Ladeprofile. Einmal angelegte Profile mit individuellen Ladeparametern können direkt am Gerät oder über die App gestartet werden – ein unschätzbarer Vorteil für professionelle Anwender.Optimiertes Kühlsystem, Powerpack-Funktion und SicherheitsfeaturesDie neueste Version des SkyRC MC3000 Ladegeräts verfügt über ein verbessertes Kühlsystem mit zwei temperaturgesteuerten Lüftern, die bei Bedarf automatisch zugeschaltet werden. Die Temperaturschwelle ist frei einstellbar, um eine Überhitzung von Akkus oder Ladegerät zuverlässig zu vermeiden. Darüber hinaus bietet das Gerät eine praktische Powerbank-Funktion (5V, 2.1A), um mobile Geräte direkt über das Ladegerät zu laden – ideal für unterwegs oder den Werkstatteinsatz. Das System ist durch umfangreiche Schutzmechanismen gegen Überladung, Kurzschluss, Verpolung und Übertemperatur abgesichert.Technische Perfektion für höchste AnsprücheDas SkyRC MC3000 Ladegerät ist ein hochspezialisiertes Werkzeug für erfahrene Anwender, die maximale Flexibilität, Zuverlässigkeit und Analysefunktionalität benötigen. Egal ob im Modellbau, bei der Akku-Analyse oder in professionellen Werkstattumgebungen – das Gerät bietet eine bisher unerreichte Kombination aus Funktionstiefe, Benutzersteuerung und Sicherheit. Die klare Menüführung, das kontraststarke Display sowie die Möglichkeit zur vollständigen Fernsteuerung über PC oder Smartphone machen den Umgang mit komplexen Akkuszenarien effizient und präzise.Das SkyRC MC3000 Ladegerät ist das Nonplusultra für ambitionierte Akku-NutzerMit dem SkyRC MC3000 Ladegerät erhalten Sie ein professionelles Lade- und Analysegerät, das keine Wünsche offenlässt. Es vereint höchste Ladepräzision, umfassende Analysefunktionen, maximale Kompatibilität und modernste Kommunikationsschnittstellen in einem kompakten und robusten Gehäuse. Durch regelmäßige Firmware-Updates und die stetige Weiterentwicklung durch SkyRC bleibt das Ladegerät technisch stets auf dem neuesten Stand – und bietet damit eine Investition in die Zukunft Ihrer Akkupflege.119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eigenschaften und forstliches Verhalten der wichtigeren in Deutschland einheimischen und eingeführten Holzarten, Taschenbuch von Richard AlexanderEigenschaften Und Forstliches Verhalten Der Wichtigeren In Deutschland Einheimischen Und Eingeführten Holzarten, Taschenbuch Von Richard Alexander Hess, Hansebooks, 978-3-348-11272-7, Seitenanzahl: 26024,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Erdboden nach Entstehung, Eigenschaften und Verhalten zur Pflanzenwelt, Taschenbuch von Ferdinand Senft, Bremen University Press,Der Erdboden Nach Entstehung, Eigenschaften Und Verhalten Zur Pflanzenwelt, Taschenbuch Von Ferdinand Senft, Bremen University Press, 978-3-95562-212-1, Seitenanzahl: 17234,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Verhalten, Eigenschaften und Charakter?
Verhalten bezieht sich auf die Handlungen und Reaktionen einer Person in bestimmten Situationen. Eigenschaften sind die angeborenen oder erworbenen Merkmale einer Person, die ihr Verhalten und ihre Reaktionen beeinflussen können. Charakter hingegen bezieht sich auf die grundlegenden Werte, Überzeugungen und moralischen Prinzipien einer Person, die ihr Verhalten und ihre Eigenschaften prägen. **
-
Was ist ein Persönlichkeitstest?
Ein Persönlichkeitstest ist ein psychologisches Instrument, das verwendet wird, um die individuellen Merkmale, Eigenschaften und Verhaltensweisen einer Person zu messen. Es kann verschiedene Methoden wie Fragebögen, Interviews oder Verhaltensbeobachtungen umfassen und wird häufig in der Berufsberatung, Personalentwicklung oder Forschung eingesetzt. Die Ergebnisse des Tests sollen helfen, ein besseres Verständnis der Persönlichkeit einer Person zu gewinnen. **
-
Welcher Persönlichkeitstest hat für dich am genauesten deine individuellen Eigenschaften und Charakterzüge beschrieben?
Der Myers-Briggs-Typenindikator (MBTI) hat für mich am genauesten meine individuellen Eigenschaften und Charakterzüge beschrieben. Er hat mir geholfen, meine Stärken und Schwächen besser zu verstehen und meine zwischenmenschlichen Beziehungen zu verbessern. Die Ergebnisse haben mir neue Einblicke in mein Verhalten und meine Denkweise gegeben. **
-
Kann sich das Verhalten von Typen ändern?
Ja, das Verhalten von Menschen kann sich im Laufe der Zeit ändern. Es kann verschiedene Gründe dafür geben, wie persönliches Wachstum, neue Erfahrungen oder das Erlernen neuer Verhaltensweisen. Allerdings ist es wichtig zu beachten, dass nicht jeder Mensch bereit oder in der Lage ist, sein Verhalten zu ändern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.